
Guía OWASP para Colombia 2026: Protege tu Empresa

Guía OWASP para Colombia 2026: Blindaje Digital para Empresarios y Desarrolladores
Parce, seamos honestos: en Colombia el cuento de la ciberseguridad ya no es opcional. Mientras muchos empresarios y desarrolladores siguen pensando que "eso no me va a pasar a mí", los datos gritan lo contrario. Entre enero y marzo de 2026 se registraron 19.182 denuncias por delitos informáticos en el país, un aumento del 11,6 % frente al mismo periodo de 2025. Y el 71 % de los colombianos fue blanco de al menos un intento de estafa digital durante el último año.
Pero aquí no venimos a asustarte. Venimos a darte herramientas. Y la principal se llama OWASP.
¿Qué es OWASP y por qué debería importarte?
OWASP (Open Web Application Security Project) es una fundación sin ánimo de lucro que lleva años documentando los riesgos de seguridad más críticos para aplicaciones web. Su documento estrella, el OWASP Top 10, es el estándar de facto que auditorios, clientes corporativos y entidades gubernamentales usan para evaluar si tu software es confiable o no.
La versión vigente es el OWASP Top 10:2025, publicada en noviembre de 2025 y finalizada en enero de 2026. La próxima revisión no se espera hasta 2028-2029, así que esta es tu base de trabajo para 2026.
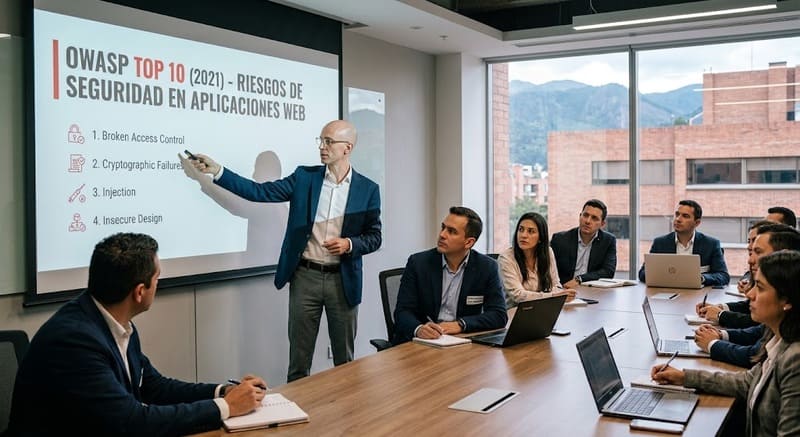
El OWASP Top 10:2025 actualizado: lo que cambió y lo que te afecta
Esta edición trae movimientos importantes que todo desarrollador colombiano debe conocer:
A01 — Broken Access Control sigue en el primer lugar. Ahora absorbe también SSRF (Server-Side Request Forgery), que dejó de ser categoría independiente. Esto significa que los controles de acceso mal implementados siguen siendo el pecado capital de las aplicaciones web.
A02 — Security Misconfiguration subió del quinto al segundo lugar. ¿La razón? Configuraciones inseguras en la nube, permisos por defecto y servicios expuestos sin necesidad. En un país donde muchas pymes montan sus sistemas "como salga", esto pega duro.
A03 — Software Supply Chain Failures es nueva. Ya no se trata solo de componentes desactualizados, sino de toda la cadena de suministro de software: librerías de terceros, dependencias npm, plugins de WordPress, APIs externas. Un solo eslabón comprometido y se te cae todo el castillo.
A10 — Mishandling of Exceptional Conditions también es nueva. Se refiere al manejo inadecuado de errores y excepciones: cuando tu aplicación no sabe qué hacer ante una entrada inesperada y termina revelando información sensible o cayéndose por completo.
Las categorías de Cryptographic Failures, Injection, Insecure Design y Authentication Failures siguen presentes, aunque con movimientos en el ranking.
¿Y la inteligencia artificial? OWASP también le puso el ojo
Si tu empresa ya está usando IA o piensa hacerlo pronto, esto te interesa. OWASP publicó el Top 10 para Aplicaciones LLM 2026, donde la Inyección de Prompts sigue siendo el riesgo número uno, seguido de la Divulgación de Información Sensible. Además, existe el Top 10 para Aplicaciones Agénticas 2026, que cubre riesgos de agentes autónomos que planifican, tienen memoria y ejecutan acciones con credenciales delegadas.
En cristiano: si tu chatbot, tu asistente virtual o tu sistema de recomendaciones maneja datos de clientes colombianos, necesitas revisar esto.
Lo que dice la ley colombiana
La Ley 1581 de 2012 sigue siendo la columna vertebral de la protección de datos en Colombia, con la Superintendencia de Industria y Comercio (SIC) como autoridad de vigilancia. La Ley Estatutaria 2573 de 2026, sancionada el 19 de mayo de 2026, introduce cambios importantes en la protección de víctimas de suplantación de identidad y fortalece el régimen sancionatorio.
¿Qué significa esto para tu empresa? Que si manejas datos personales y no implementas controles de seguridad adecuados, las multas pueden ser millonarias. La protección de datos ya no es un tema exclusivamente jurídico: es un factor de competitividad, confianza y sostenibilidad empresarial.
Las pymes colombianas están en la mira
Los datos son contundentes: el 45 % de las pymes colombianas sufrió un incidente de ciberseguridad el año pasado, y el 61 % teme sufrir un ataque en los próximos 12 meses. Un solo incidente le puede costar a una pyme hasta $520 millones.
Y no se trata solo de dinero. El 31 % de las pymes colombianas identifica el ciberataque como un evento capaz de desestabilizar su operación, al mismo nivel que los robos físicos.
Cómo implementar una estrategia OWASP en tu empresa (sin volverte loco)
Implementar OWASP no significa contratar un ejército de hackers. Significa seguir un proceso ordenado. Estos son los pasos esenciales:
1. Diagnóstico inicial. Antes de blindar, hay que saber qué tan expuesto estás. Realiza un escaneo con herramientas como OWASP ZAP para identificar vulnerabilidades en tu aplicación web.
2. Inventario de dependencias. Mantén un registro actualizado de todas las librerías y componentes de terceros que usas. Herramientas como Dependabot o Snyk te ayudan a detectar y actualizar dependencias vulnerables.
3. Configuración segura. Revisa servidores, bases de datos, permisos de archivos y servicios expuestos. La mayoría de los incidentes por mala configuración se previenen con revisiones periódicas.
4. Desarrollo seguro. Capacita a tu equipo de desarrollo en prácticas de codificación segura. OWASP ofrece guías gratuitas como el OWASP Top 10 y el OWASP Testing Guide que son oro puro.
5. Monitoreo continuo. Implementa sistemas de monitoreo centralizado como ELK Stack o Graylog para tener visibilidad y capacidad de respuesta ante incidentes.
6. Manejo de errores. Asegúrate de que tu aplicación no revele información sensible cuando algo falla. Los mensajes de error deben ser útiles para el usuario, no para el atacante.
7. Pruebas regulares. La seguridad no es un proyecto de una sola vez. Programa auditorías periódicas y simulacros de penetración.
Preguntas frecuentes
¿OWASP es gratis?
Sí. OWASP es una fundación sin ánimo de lucro y todos sus recursos —guías, herramientas, documentación— son de acceso gratuito. Lo que sí tiene costo es la implementación profesional, que idealmente debe hacer un equipo especializado.
¿Mi empresa es muy pequeña para necesitar OWASP?
Precisamente las pymes son el blanco favorito de los ciberdelincuentes porque suelen tener menos recursos de seguridad. El 45 % de las pymes colombianas ya fue atacada. No importa si tienes 5 o 50 empleados: si manejas datos de clientes, necesitas protección.
¿Cuánto tiempo toma implementar una estrategia OWASP?
Depende del tamaño y la complejidad de tu sistema. Un diagnóstico inicial puede tomar una o dos semanas. La implementación completa de controles y la capacitación del equipo puede extenderse entre 2 y 6 meses. Lo importante es empezar.
¿OWASP aplica solo para aplicaciones web?
No. Aunque nació enfocado en aplicaciones web, OWASP ha expandido su alcance a APIs, aplicaciones móviles, LLMs y agentes de IA. Si tu empresa tiene cualquier sistema expuesto a internet, OWASP aplica.
¿Qué pasa si no cumplo con la Ley 1581 de 2012?
La SIC puede imponer multas de hasta 2.000 SMLMV, además de sanciones reputacionales y la posible suspensión de actividades relacionadas con el tratamiento de datos. Con la Ley 2573 de 2026, las consecuencias por suplantación de identidad y mal manejo de datos se endurecieron aún más.
El momento de actuar es ahora
Mira, la cosa es sencilla: el cibercrimen en Colombia no va a bajar. Va a subir. Los atacantes están usando inteligencia artificial para automatizar ataques, y las pymes son el objetivo más fácil. Pero también es cierto que implementar una estrategia basada en OWASP no es tan complicado si tienes la guía correcta.
En Tecnoweb2 llevamos más de dos décadas ayudando a empresas colombianas a proteger sus sistemas de información web 2.0. Nuestro equipo de ingenieros, diseñadores y especialistas en seguridad te acompaña desde el diagnóstico inicial hasta la implementación completa de controles basados en OWASP. Ofrecemos soporte 24/7, garantizando seguridad y control operativo en cada proceso.
No esperes a que te hackeen para tomar acción. Visita tecnoweb2.com y descubre cómo podemos enseñarte a implementar una estrategia OWASP a la medida de tu empresa. Porque en el mundo digital colombiano, el que no se protege, se jode.