
Seguridad Web Básica 2026 Guía Definitiva para Proteger tu Empresa en Latinoamérica
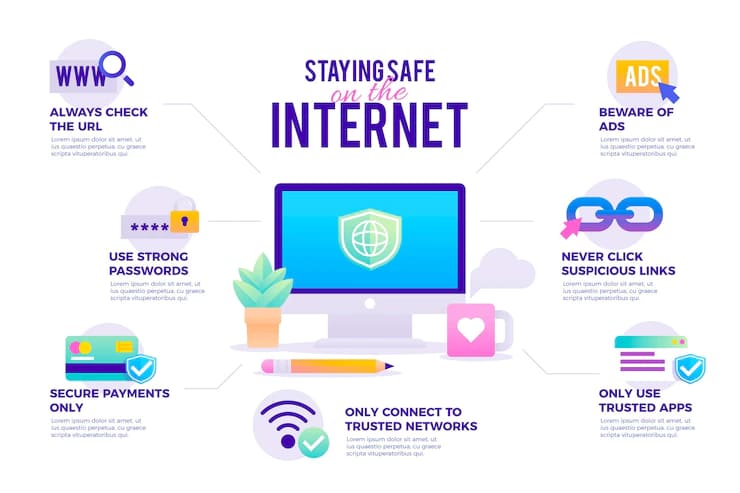
Seguridad Web Básica 2026: Guía Definitiva para Proteger tu Empresa en Latinoamérica
Un ataque informático a la página web o plataforma de tu empresa no es una simple molestia técnica; es una amenaza directa a tus ventas, a la confianza de tus clientes y a la continuidad de tu negocio. En el panorama digital latinoamericano de 2026, la ciberseguridad dejó de ser un lujo reservado para multinacionales y se convirtió en un pilar operativo fundamental para PyMEs, startups y desarrolladores web.
Tanto si lideras una empresa como si eres el desarrollador responsable del código, aplicar una estrategia de seguridad web básica es el primer escudo para evitar hackeos, filtraciones de datos y penalizaciones de motores de búsqueda como Google.
El Impacto de la Ciberseguridad en los Negocios de Latinoamérica
En nuestra región, miles de sitios web sufren inyecciones maliciosas, caídas por ataques DDoS o secuestro de información (ransomware) diariamente. Las consecuencias van más allá del daño informático:
Pérdida reputacional: Si Google detecta malware en tu sitio, mostrará una advertencia roja a tus visitantes, destruyendo la confianza en segundos.
Costos financieros imposibles: Recuperar un servidor vulnerado o perder bases de datos de clientes cuesta hasta diez veces más que mantener una política de prevención activa.
Sanciones legales: Las leyes de protección de datos personales en Latinoamérica son cada vez más estrictas. Una fuga de información crítica genera multas considerables.
🔶 Las 5 Vulnerabilidades Más Comunes (y Cómo Neutralizarlas)
Para construir una defensa sólida en 2026, empresarios y programadores deben coordinarse en torno a estos cinco puntos críticos:
A. Control de Accesos e Identidades
Las contraseñas débiles o compartidas por canales inseguros siguen siendo la puerta de entrada para más del 60% de los hackeos.
Consejo: Obliga el uso de autenticación de doble factor (2FA o MFA) para todos los administradores del sitio o servidor. Elimina usuarios obsoletos de excolaboradores.
B. Inyección SQL (SQLi) y Cross-Site Scripting (XSS)
Ocurre cuando los formularios o campos de entrada de la web no sanitizan los datos recibidos, permitiendo que atacantes ejecuten código malicioso directamente en tu base de datos o en el navegador del cliente.
Consejo para desarrolladores: Utiliza siempre Prepared Statements (consultas preparadas) y ORMs actualizados. Sanitiza y valida todas las entradas de datos en el backend (server-side).
C. Software y Complementos Desactualizados
Utilizar versiones antiguas de CMS (como WordPress, Drupal o Joomla), plugins o sistemas operativos Linux en el servidor deja brechas conocidas que los bots automatizados explotan en minutos.
Consejo: Establece una política rigurosa de parches y actualizaciones semanales o mensuales.
D. Ausencia o Mala Configuración del Certificado SSL/TLS
Navegar bajo el protocolo HTTP expone toda la información transmitida (datos de facturación, usuarios, contraseñas) a ser interceptada en texto plano.
Consejo: Implementa certificados SSL/TLS actualizados e impón la redirección automática HTTPS con cabeceras de seguridad strictly HTTPS (HSTS).
E. Falta de Respaldos (Backups) Inmutables
Frente a un ataque devastador, la capacidad de recuperación depende exclusivamente de tus copias de seguridad.
Consejo: Sigue la regla 3-2-1: 3 copias de tus datos, en 2 medios distintos, con 1 copia almacenada fuera del sitio (offsite) o en una nube independiente.
🔶 Toolkit Recomendado: Herramientas Indispensables para 2026
A continuación, destacamos las herramientas clave que todo equipo de TI y empresario debe integrar en su pila tecnológica:
🏳 Cloudflare / Sucuri (WAF & CDN)
Bloqueo de ataques DDoS, firewall de aplicaciones web y aceleración de velocidad de carga.
🏳 OWASP ZAP (Auditoría / Pentesting)
Escáner de código abierto para que desarrolladores detecten fallas de seguridad en aplicaciones web.
🏳 Bitwarden / 1Password (Gestión de Credenciales)
Almacenamiento y generación de contraseñas encriptadas para equipos de trabajo.
🏳 Let's Encrypt / Certbot (Cifrado)
Certificados SSL/TLS gratuitos y automatizados para servidores Linux.
🏳 VirusTotal / Sucuri SiteCheck (Monitoreo)
Análisis rápido de URLs e IPs para verificar la presencia de listas negras o código malicioso.
🔷 Checklista Rápida de Seguridad para el Equipo de Trabajo
- Auditorías periódicas: Realiza escaneos de vulnerabilidades al menos una vez al mes.
- Cabeceras de seguridad: Configura en tu servidor web (Nginx/Apache) cabeceras como X-Frame-Options, Content-Security-Policy y X-Content-Type-Options.
- Principio de menor privilegio: Otorga a los usuarios y programas únicamente los permisos estrictamente necesarios para cumplir su función.
- Monitoreo de logs: Revisa con frecuencia los registros de acceso e intentos fallidos de inicio de sesión.
Protege el Futuro Digital de tu Empresa
La seguridad web básica no es un proyecto de una sola vez, sino un proceso de mejora continua. Mantener tus sistemas al día y capacitar a tu equipo informático es la mejor inversión para garantizar un crecimiento digital seguro y sostenible en Latinoamérica.
¿Necesitas auditar la seguridad de tus servidores, optimizar tu infraestructura Linux o implementar protección avanzada para tu sitio web? En TecnoWeb2 ayudamos a las empresas a blindar su presencia en línea. Contáctanos hoy mismo y agenda una consultoría técnica especializada.
